こんにちは!
2026年10月現在、いろんな企業で個人情報の漏洩が相次いでいます。
原因はサイバー攻撃による不正アクセス。
なぜこれほどまで狙われるのか。そしてどんなサイバー攻撃があるのか。
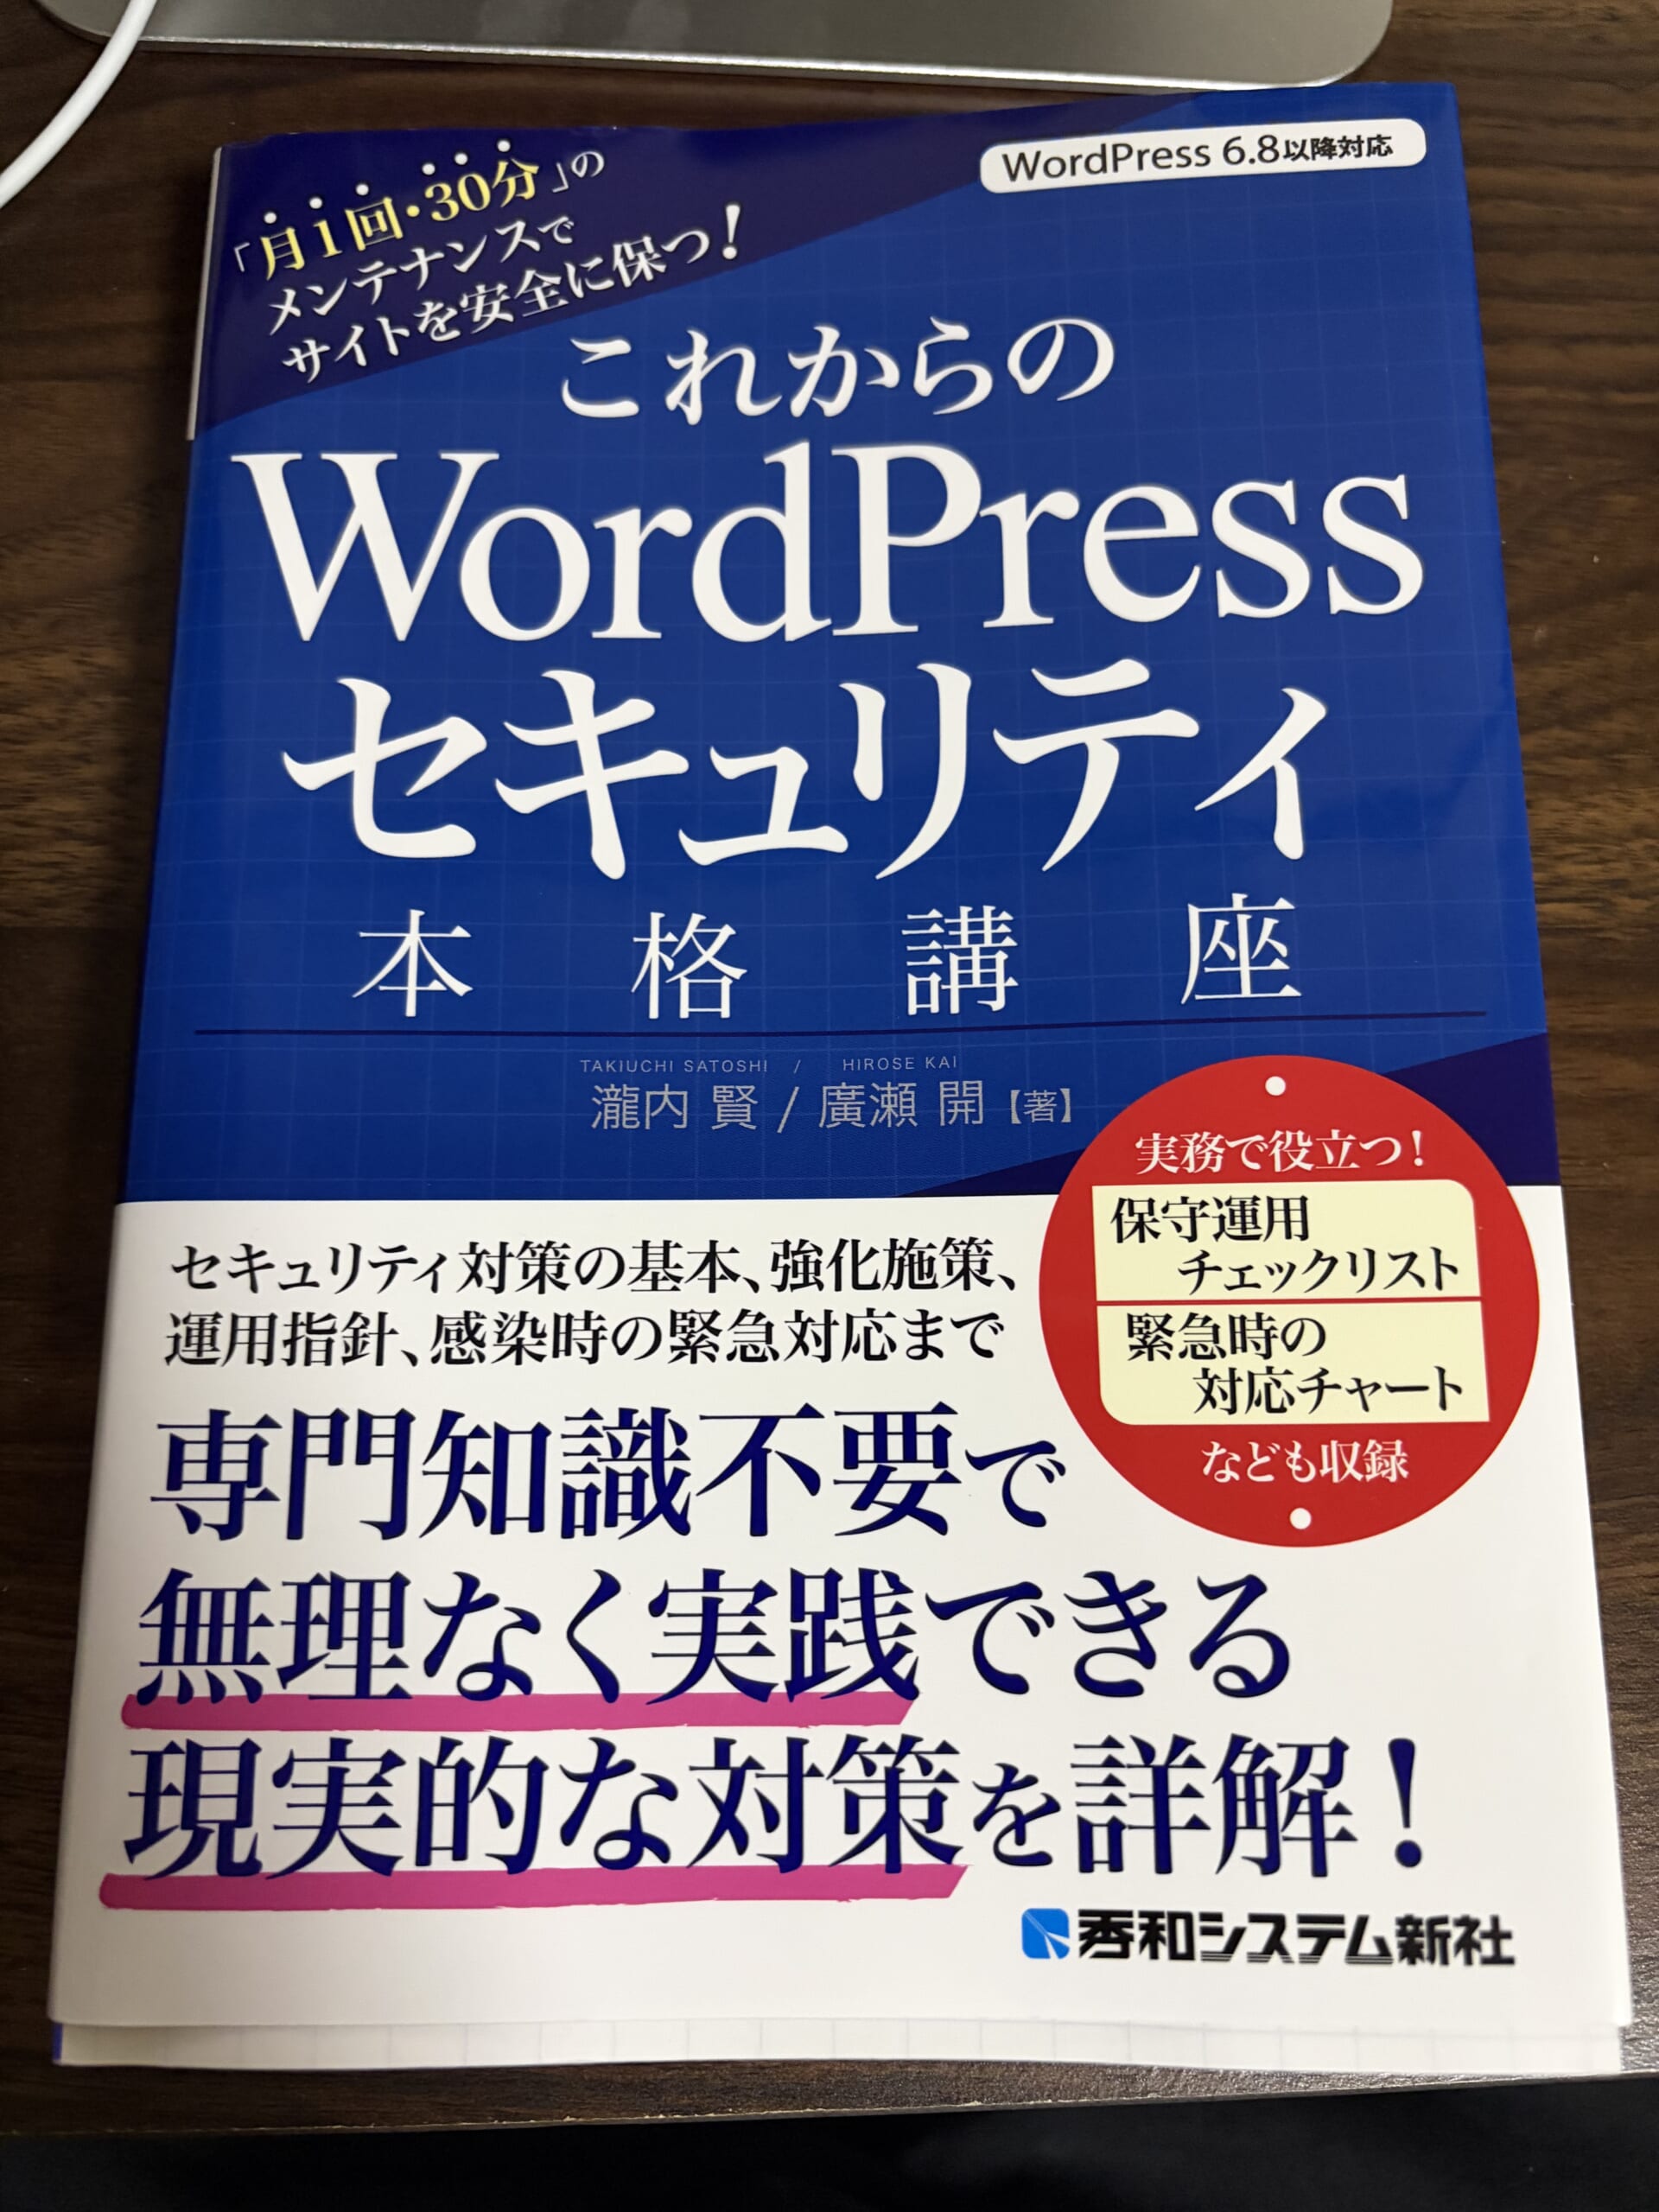
秀和システム新社さんの「これからのWordPressセキュリティ本格講座」の本でみていきます。


世界シェア4割のWordPressが狙われる理由
この本によると、WordPressは世界で最も利用されているCMS(コンテンツ管理システム)です。
専門知識がなくてもWebサイトを作成・管理できるシステムです。
いろんな企業のホームページにも使われています。
しかし、セキュリティ面では注意が必要なものです。
攻撃者から見ると「標的にしやすい」のです。
どんなセキュリティ脅威があるのか
自動攻撃
大規模自動攻撃が24時間無差別攻撃をしています。
僕のブログも定期的に攻撃を受けています。
なぜそれがわかるのかというと、ログイン履歴やサーバー側の攻撃履歴で把握しているからです。
短時間にかなりの量の攻撃をしているのが履歴を見ているとわかります。
(セキュリティにより、今のところは防いでくれています)
プラグインの脆弱性
プラグインとは、WordPressに機能を追加するためのプログラムです。
使用・更新のしていないプラグインは脆弱性が高くなるので、常に最新版に更新する必要があります。
この本によると、脆弱性96%が集中しているそうです。
テーマの脆弱性
テーマとは、WordPressサイトのデザインや表示を決めるテンプレートのことです。
こちらも常に最新版に更新していないと、脆弱性を突かれます。
弱いパスワード
法則性のあるパスワード、単純なパスワードはいとも簡単に侵入を許してしまいます。
予測されないものに変更しておかないといけません。
攻撃は年々増加している
規模の大小に関わらず無差別に攻撃をしています。
大企業から僕のブログまで様々。
以前までは、ハッカーが手作業で特定のサイトを狙っていたようです。
しかし現在は、AIを搭載した「攻撃ボット(自動プログラム)」が
24時間365日休むことなく機械的に手当たり次第攻撃しています。
すごく厄介ですね🤔。
代表的な脆弱性パターン
・SQLインジェクション:データベースへの不正アクセスを許す
・クロスサイトスクリプティング(XSS):悪意のあるスクリプト(簡易的なプログラミング言語の一種であるスクリプト言語で作られたプログラム)を埋め込まれる
・ファイルアップデートの脆弱性:不正なファイルをアップロードされる
・認証の回避:ログインせずに管理機能にアクセスされる
対策
1、公式から出ているプラグインやテーマは、一定の審査を受けているのでそちらを使用する。
→公式以外からのダウンロードは危険。
2、SSL認証を済ませる(URLが「http://」のままでは危険、「https://」の状態にする)
→SSL認証とは、インターネット上での通信を暗号化し、アクセスしているWebサイトが「本物」であることを証明するセキュリティの仕組みのことです。正式名「SSL/TLSサーバー証明書」。
3、プラグイン・テーマともに最終更新日が半年以内のものを使用する
→更新されていないものは脆弱性を突かれる可能性があるので、基本的に削除する。
4、定期的なバックアップをとる
→更新によってサイトが動かなくなったり、表示が崩れたりするリスクがあるので、自動バックアップをできるようにする。問題発生時すぐにバックアップから復元できるようにする。
5、パスワードを複雑なものにする
→予測されやすいもの、簡単なものはすぐに突破されてしまうので、複雑なものに変更する。
6、定期的な保守点検
→更新確認、バックアップ確認、更新実行、動作確認、記録をして定期的に保守点検する。
7、緊急復旧手順を知っておく
→万が一、不正アクセス等の「感染」がわかった時に隔離・復旧できるように手順を把握しておく。
8、2段階認証を導入する
→ログインID・パスワードの他に2段階認証できるようにしておく。
認証アプリと連携して自分以外の人がログインできないようにする。
まとめ
現在、世間を騒がせている個人情報の漏洩問題。
完全に人ごとじゃないのが今の僕の状況。
自分のブログから他の人に迷惑をかけることは絶対避けたい。
100パーセント安全なものは無いので、その都度見直しが必要だけど
この本をしっかり読んでセキュリティの勉強をしようと思った。
まだまだ知らないことがいっぱいあるけれど、しっかりブログを運営していこうと思います。